
 Slovenčina
 Čeština
 English
Útočník nemusí prelomiť heslo ani odstaviť e-shop. Niekedy stačí, aby bot zneužil registračný formulár a začal cez váš web odosielať e-maily na cudzie adresy. Ukazujeme reálny prípad aj možnosti ochrany.
Útok, ktorý si majiteľ e-shopu nemusí všimnúť
Predstavte si, že váš WooCommerce e-shop funguje, zákazníci nakupujú a v administrácii nevidíte žiadnu zásadnú chybu. Napriek tomu vám príde upozornenie od hostingu: z vašej domény odchádzajú podozrivé registračné e-maily.
Ako sa to stane?
Automatizované boty hromadne vypĺňajú verejne dostupný registračný formulár. Pri každej registrácii môže e-shop vytvoriť zákaznícky účet a odoslať uvítaciu alebo inú systémovú správu na zadanú adresu.
Ak bot používa cudzie e-mailové adresy, váš obchod sa nechtiac stáva nástrojom na rozosielanie nevyžiadanej pošty.
Dôležité: Takýto incident sám osebe ešte neznamená, že niekto prenikol do administrácie alebo získal údaje o objednávkach. Aj zneužitie legitímnej funkcie však môže spôsobiť značné škody.
Reálny prípad z našej praxe: 41 falošných účtov
Koncom októbra 2026 sme riešili WooCommerce e-shop, pri ktorom hosting upozornil na automatizované zneužívanie registrácií.
Boty vytvárali falošné zákaznícke účty a vyvolávali odosielanie registračných e-mailov na adresy ľudí, ktorí sa na e-shope sami neregistrovali.
Takéto správy môžu príjemcovia označovať ako spam. To predstavuje riziko pre reputáciu odosielacej domény a e-mailovej služby – nielen pre registračné správy, ale aj pre doručovanie dôležitých oznámení zákazníkom.
Čo sme pri zásahu urobili:
- Pred úpravami sme vytvorili zálohu databázy.
- Nasadili sme CAPTCHA ochranu registrácie, obnovy hesla a pokladne.
- Obmedzili sme počet registračných pokusov v krátkom čase.
- Odstránili sme 41 jednoznačne spamových zákazníckych účtov.
- Otestovali sme, že požiadavky bez platného CAPTCHA overenia systém odmieta.
Výsledok: Existujúce objednávky zostali nezmenené. E-shop pokračuje v ostrej prevádzke a legitímni zákazníci sa môžu registrovať aj nakupovať.
Z dôvodu ochrany klienta neuvádzame názov ani doménu e-shopu.
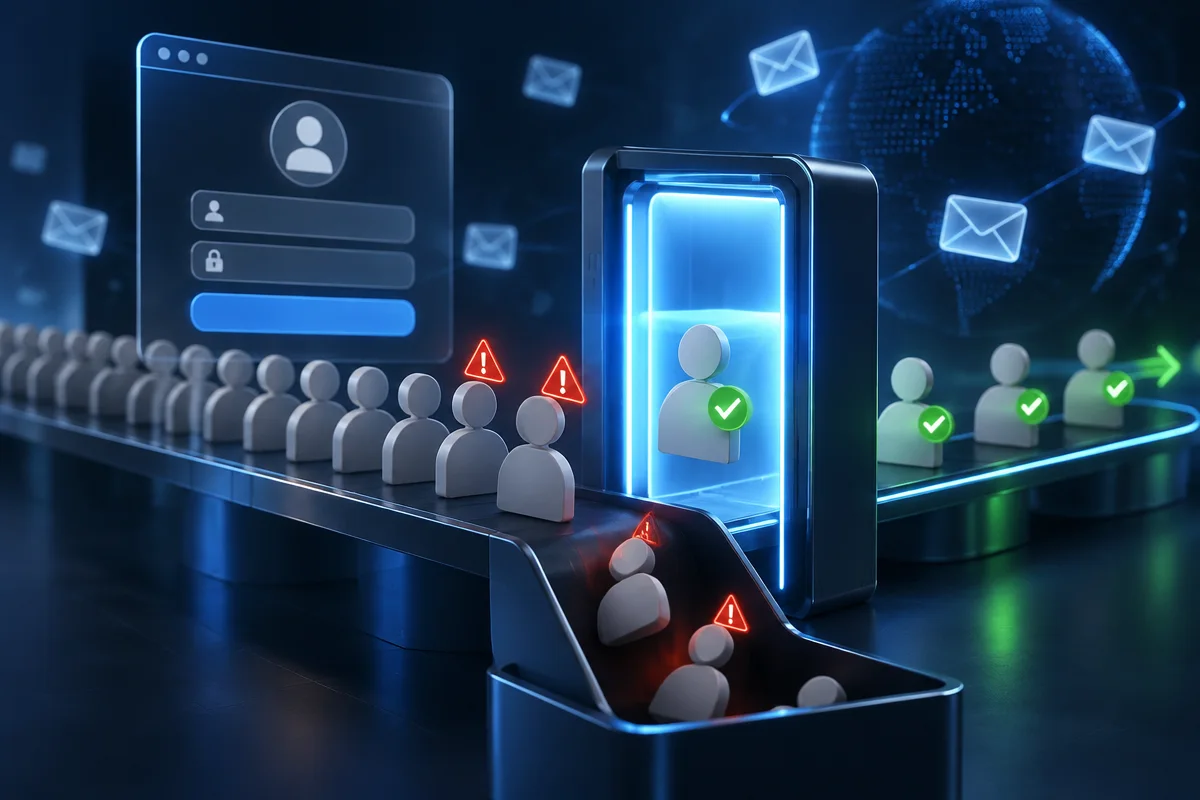
Prečo môžu byť falošné registrácie vážny problém?
1. Ohrozené doručovanie e-mailov
Keď sa automatické e-maily z vašej domény opakovane označujú ako spam, poskytovatelia pošty môžu začať ďalšie správy filtrovať alebo odmietať.
Potom sa nemusí doručiť potvrdenie objednávky, obnova hesla ani bežný firemný e-mail.
2. Zbytočná záťaž databázy a servera
Tisíce automatizovaných pokusov môžu zapĺňať databázu účtami, vytvárať záznamy v logoch, spotrebúvať výkon a komplikovať správu zákazníkov.
3. Strata dôvery zákazníkov
Ak človek dostane registračný e-mail z obchodu, v ktorom sa nikdy neregistroval, môže správu považovať za podvod.
Aj bez úniku dát sa tak poškodzuje dobré meno značky.
4. Riziko ďalšieho zneužitia
Nechránené formuláre sú iba jedným z možných vstupných bodov.
Zastarané doplnky, slabé heslá alebo nesprávne nastavené oprávnenia môžu vytvárať ďalšie, závažnejšie bezpečnostné riziká.
Je WordPress alebo WooCommerce nebezpečný?
Nie automaticky.
WordPress a WooCommerce sú použiteľné a pravidelne aktualizované platformy.
Problém často vzniká v kombinácii verejne dostupných formulárov, chýbajúcej ochrany proti automatizácii, zanedbaných aktualizácií alebo nevhodne zvolených doplnkov.
Nestačí preto mať nainštalovaný „bezpečnostný plugin“.
Ochrana musí fungovať aj tam, kde bot skutočne odosiela požiadavku – vrátane serverového overenia, nielen viditeľnej kontroly v prehliadači.
Ako správne zabezpečiť WordPress a WooCommerce e-shop?
Odporúčame pravidelne kontrolovať najmä tieto oblasti:
- Registrácia, prihlásenie a obnova hesla: CAPTCHA, obmedzenie pokusov a vhodné pravidlá vytvárania účtov.
- Pokladňa a objednávky: ochrana proti botom, ktorá nekomplikuje nákup skutočným zákazníkom.
- Aktualizácie: WordPress, WooCommerce, PHP, šablóny a používané pluginy.
- Prístupy: silné heslá, dvojfaktorové overenie administrátorov a minimálne potrebné oprávnenia.
- Zálohovanie: pravidelné zálohy databázy aj súborov a overený postup obnovy.
- Monitoring: sledovanie podozrivých registrácií, chybových hlásení a neobvyklého odosielania e-mailov.
- E-mailová infraštruktúra: kontrola SPF, DKIM, DMARC a spôsobu odosielania transakčných správ. Tieto záznamy však samy osebe nezastavia botov vo formulári.
Pri WooCommerce treba navyše preveriť, či ochrana funguje s konkrétnou verziou pokladne – klasická pokladňa a novší Checkout Block môžu vyžadovať odlišnú integráciu.
Zabezpečiť existujúci WordPress alebo prejsť na riešenie na mieru?
Možnosť 1 – Zabezpečenie a optimalizácia WordPressu/WooCommerce
Ak e-shop dobre plní svoj účel, často je najrozumnejšie ponechať platformu a doplniť bezpečnostné opatrenia, monitoring, pravidelné aktualizácie a technickú správu.
Možnosť 2 – Modernizácia alebo migrácia na riešenie na mieru
Ak vás obmedzuje množstvo pluginov, komplikované integrácie, slabý výkon alebo opakované technické problémy, navrhneme novú architektúru a postupnú migráciu.
Zohľadníme produkty, zákaznícke účty, objednávky, SEO presmerovania aj kontinuitu prevádzky.
Vlastné riešenie nie je automaticky bezpečnejšie len preto, že nepoužíva WordPress. Jeho výhodou môže byť jednoduchšia, cielene navrhnutá architektúra, no aj tá potrebuje bezpečný vývoj, testovanie, aktualizácie a monitoring.
Je váš e-shop chránený pred botmi? Preveríme to.
Nemusíte čakať na upozornenie z hostingu alebo na prvé nedoručené objednávkové e-maily.
V SALELOGICS vám pomôžeme vybrať riešenie podľa reálneho stavu webu a rozpočtu.
Zabezpečenie WordPressu a WooCommerce
- kontrola registrácií, formulárov, doplnkov a prístupov
- nastavenie ochranných mechanizmov
Optimalizácia a pravidelná správa
- aktualizácie
- zálohovanie
- monitoring
- zrýchlenie existujúceho webu
Migrácia na moderné riešenie na mieru
- analýza súčasného systému
- návrh novej platformy s potrebnými funkciami
Ďalší krok
Je váš web skutočne zabezpečený?
Správa serverov, e-mailov a cloudu, zabezpečenie, migrácie dát a oprava chýb.